حمله Cloaking چیست؟ 2 روش تشخیص آن
اگر صفحات سایت در مرورگر کاملاً عادی به نظر میرسند، اما در نتایج گوگل عنوانهای عجیب، کلمات نامرتبط یا صفحات ناشناخته دیده میشوند، احتمال دارد مشکل فراتر از یک خطای ساده سئو یعنی حمله Cloaking باشد.
درحقیقت حمله Cloaking یکی از روشهایی است که مهاجمان برای مخفی کردن فعالیتهای مخرب خود در سایتهای وردپرسی استفاده میکنند.
در این حمله، سایت برای همه بازدیدکنندگان یک محتوای یکسان ارسال نمیکند؛ هکر با شناسایی نوع درخواست تشخیص میدهد که مخاطب یک کاربر واقعی است یا خزنده موتور جستجو و بر اساس آن محتوای متفاوتی نمایش میدهد.
به این ترتیب ممکن است مدیر سایت نسخه سالم را ببیند، اما Googlebot با صفحات اسپم و لینکهای مخفی روبهرو شود.
نکته نگرانکننده اینجاست که این حمله معمولاً هیچ ردی در ظاهر سایت باقی نمیگذارد. صفحه اصلی همان است، منوها و محصولات دست نخوردهاند و حتی در پنل مدیریت هم خبری از کدهای اضافه نیست.
به همین دلیل بسیاری از مدیران تا زمانی که افت ترافیک یا هشدار گوگل را نمیبینند، از وجود آلودگی بیخبر میمانند و در این فاصله، اعتبار دامنه بهتدریج فرسوده میشود.
در این مقاله از کانفیگ وردپرس بررسی میکنیم حمله Cloaking چیست، مهاجم چگونه از آن در سایت هکشده استفاده میکند، چطور میتوان وجود آن را تشخیص داد و برای پاکسازی کامل سایت چه اقداماتی لازم است.
آنچه در این مقاله می خوانید :
حمله Cloaking چیست و چرا در سایت هکشده خطرناک است؟
کلوکینگ یا Cloaking در اصل به ارائه محتوای متفاوت به موتور جستجو و کاربر اشاره دارد.
این تکنیک در حوزه سئو بهعنوان یکی از روشهای سئوی کلاه سیاه شناخته میشود؛ اما زمانی که کدهای آن بدون اطلاع مدیر سایت روی یک وردپرس هکشده قرار میگیرند، موضوع به یک تهدید امنیتی جدی تبدیل میشود.
مهاجم معمولاً پس از نفوذ به سایت، کدهای لازم را در فایلهای وردپرس یا پایگاه داده قرار میدهد.
هدف حمله Cloaking این است که فعالیتهای مخرب از دید مدیر سایت پنهان بماند و در عین حال موتورهای جستجو یا برخی کاربران، محتوای مورد نظر هکر را دریافت کنند.
باید توجه داشت که همهی مواردی که در آن محتوای متفاوت ارائه میشود، به معنای کلوکینگ نیست؛ برای مثال نمایش نسخه ریسپانسیو صفحه به موبایل یا بومیسازی زبان بر اساس موقعیت کاربر، اقداماتی مشروع و مورد تأیید گوگل است.
مرز باریک ماجرا در «نیت» است: هر زمان محتوای متفاوت با هدف فریب خزنده یا دستکاری نتایج جستجو ارائه شود، با کلوکینگ مواجهیم و در صورت آلوده بودن سایت، با یک حمله امنیتی واقعی!
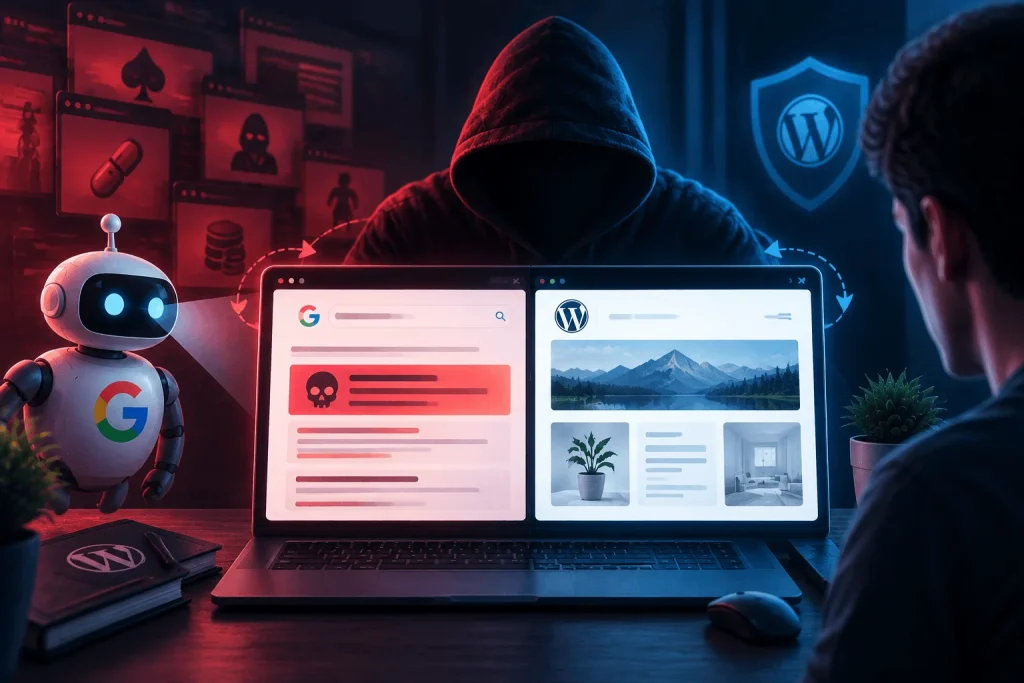
مهاجم چگونه Cloaking را اجرا میکند؟
کد آلوده میتواند مشخصات درخواست ورودی را بررسی کند. مواردی مانند User-Agent، آدرس IP، Referrer و کوکیها برای تشخیص نوع بازدیدکننده مورد استفاده قرار میگیرند.
برای مثال، کد مخرب ممکن است وجود عبارت Googlebot را در User-Agent بررسی کند. در صورت شناسایی خزنده گوگل، نسخه آلوده و بهینهشده برای کلمات کلیدی اسپم نمایش داده میشود.
هکر حتی میتواند کاربران ورودی از گوگل را هدف قرار دهد؛ در این حالت ممکن است کاربر پس از کلیک روی نتیجه جستجو به یک صفحه تبلیغاتی، فیشینگ یا سایت حاوی بدافزار منتقل شود، در حالی که بازدید مستقیم از سایت کاملاً طبیعی به نظر میرسد.
مهاجمان معمولاً این منطق را به شکل شرطی و در چند لایه پیادهسازی میکنند: ابتدا نوع بازدیدکننده مشخص میشود، سپس نسخه متناسب با او ( نسخه سالم برای مدیر، نسخه اسپم برای خزنده و ریدایرکت مخرب برای کاربر ورودی از گوگل) تحویل داده میشود.
حتی ممکن است شرطها بر اساس شمارهی حرف اول صفحه (حرف الف یا انگلیسی) و یا اعداد موجود در URL تنظیم شوند تا بخش خاصی از صفحات سایت به صفحات اسپم تبدیل شوند.
تفاوت چیزی که کاربر و گوگل میبینند
مهمترین ویژگی حمله Cloaking همین تفاوت در خروجی سایت است.
در صورتی که سایت با حمله Cloaking مواجه شده شده باشد، کاربر واقعی ممکن است صفحه اصلی سایت و محتوای سالم را مشاهده کند، اما ربات موتور جستجو با صفحات دیگری مواجه شود.
محتوای مخفیشده برای موتور جستجو میتواند شامل صفحات اسپم، لینکهای پنهان و عباراتی درباره دارو، قمار، محتوای بزرگسالان یا دانلودهای غیرمجاز باشد.
در برخی حملات، مهاجم تعداد زیادی صفحه جدید ایجاد میکند تا از اعتبار دامنه برای رتبه گرفتن استفاده کند.
این وضعیت فقط یک مشکل سئویی نیست. اگر کاربران به صفحات مخرب هدایت شوند، اعتبار برند و امنیت بازدیدکنندگان نیز تحت تأثیر قرار میگیرد.
مشکل آنجاست که گوگل این صفحات اسپم را ایندکس میکند و آنها در نتایج جستجو نمایش داده میشوند؛ یعنی همین صفحات آلوده، نمای چهره سایت شما در برابر کاربران و موتورهای جستجو هستند و هر چه این وضعیت طولانیتر ادامه یابد، اعتبار دامنه سریعتر از بین میرود.
تأثیر حمله Cloaking بر سئو و امنیت سایت
کلوکینگ میتواند همزمان دو بخش مهم سایت را هدف قرار دهد: امنیت و سئو. از نظر سئو، گوگل Cloaking را نقض دستورالعملهای وبمستری میداند. در صورت شناسایی، سایت ممکن است با افت شدید رتبه، جریمه دستی یا حتی حذف صفحات از نتایج جستجو مواجه شود.
از طرف دیگر، محتوای آلوده میتواند کاربران را به سایتهای فیشینگ یا صفحات حاوی بدافزار هدایت کند؛ بنابراین هر افت ناگهانی سئو یا تغییر عجیب نتایج جستجو را نباید صرفاً یک مشکل الگوریتمی در نظر گرفت.
باید توجه داشت که جریمه دستی (Manual Action) بهتنهایی پایان ماجرا نیست؛ تا زمانی که آلودگی بهطور کامل پاکسازی نشود، درخواست بازبینی (Reconsideration Request) هم پذیرفته نمیشود و سایت در حالت جریمه باقی میماند.
از نظر امنیتی نیز این حمله نشاندهنده یک نفوذ واقعی به سایت است؛ یعنی مهاجم دسترسی موفقی به فایلها یا پایگاه داده شما داشته و تا زمانی که مسیر نفوذ بسته نشود، ممکن است از همان دسترسی برای حملات دیگر مانند تزریق کد یا سرقت اطلاعات استفاده کند.
نشانههای وجود حمله Cloaking در وردپرس
تشخیص کلوکینگ همیشه با مشاهده مستقیم سایت امکانپذیر نیست؛ اتفاقاً مهاجم تلاش میکند ظاهر سایت برای مدیر طبیعی باقی بماند. با این حال، برخی نشانهها باید جدی گرفته شوند:
- نمایش کلمات ژاپنی، چینی، دارویی یا قمار در نتایج گوگل
- افت ناگهانی و غیرعادی ترافیک ارگانیک
- گزارش کاربران درباره انتقال به سایتهای ناشناس
- دریافت هشدار Manual Action یا Sneaky Redirects در سرچ کنسول
- تغییر غیرعادی CTR و رفتار کاربران
- کاهش ناگهانی درآمد تبلیغاتی بدون دلیل مشخص
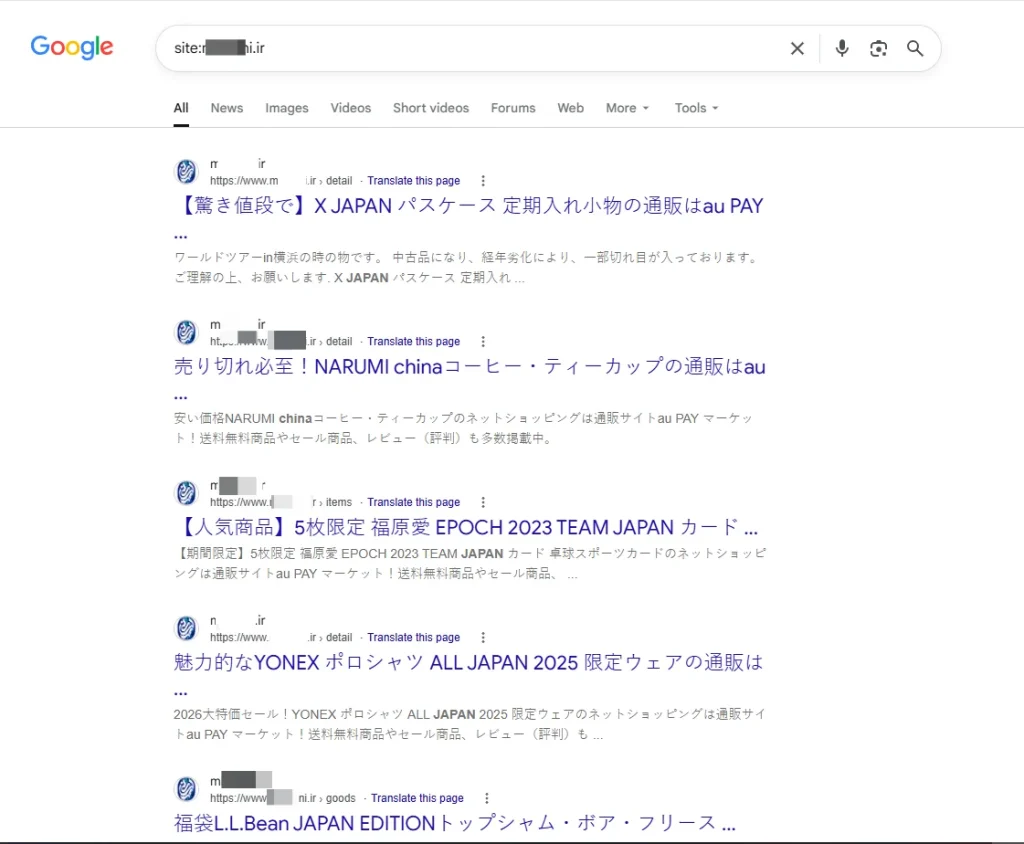
علاوه بر موارد بالا، ورود ناگهانی هزاران صفحه ناشناخته به ایندکس گوگل یا مشاهده URLهای عجیب در گزارش Pages سرچ کنسول نیز نشانهای جدی به شمار میرود.
اگر چند مورد از این نشانهها همزمان دیده شوند، بررسی امنیتی سایت را نباید به تأخیر انداخت؛ چرا که هر روز تأخیر، شمار صفحات آلودهی ایندکسشده را بیشتر و روند بازگشت رتبهها را طولانیتر میکند.
اگر میخواهید در مورد نمایش کلمات ژاپنی و چینی در نتایج گوگل بیشتر بدانید و با این مورد آشنا شوید، مقاله بررسی وحل مشکل نمایش حروف ژاپنی یا چینی در نتایج جستجو گوگل را در سایت ما مطالعه نمایید.
چگونه حمله Cloaking را در وردپرس تشخیص دهیم؟
حال میخواهیم بدانیم که سایت دچار حمله Cloaking شده است یا خیر؟ یکی از روشهای کاربردی، مقایسه نسخهای است که گوگل از صفحه مشاهده میکند با نسخهای که در مرورگر نمایش داده میشود. این مقایسه سادهترین راه برای پاسخ به این پرسش است که کلوکینگ چیست و آیا سایت واقعاً قربانی آن شده یا نه.
1) بررسی صفحه با Google Search Console
در URL Inspection سرچ کنسول میتوان صفحه مشکوک را بررسی کرد. با استفاده از گزینه تست صفحه و مشاهده Screenshot، امکان مقایسه خروجی ثبتشده توسط گوگل با نسخهای که مدیر سایت میبیند وجود دارد. اختلاف محسوس میان این دو نسخه میتواند نشانه کلوکینگ باشد.
2) بررسی با تغییر User-Agent
روش دیگر، تغییر User-Agent مرورگر به Googlebot است. با استفاده از ابزارهای توسعهدهندگان مرورگر میتوان درخواست را با User-Agent متفاوت ارسال کرد و رفتار سایت را بررسی کرد.
در کنار این روشها، ابزارهای اسکن و تحلیل سایت نیز میتوانند برای پیدا کردن کدهای مشکوک و URLهای آلوده کمککننده باشند.
برای نتیجهگیری مطمئنتر بهتر است چند روش را همزمان به کار برد و صفحات مختلفی را بررسی کرد؛ چون برخی کدهای مخرب فقط روی زیرمجموعهای خاص از صفحات فعال میشوند و بررسی تکصفحهای ممکن است تصویر ناقصی از وضعیت سایت ارائه دهد.
بررسی فایلهای لاگ سرور و مقایسه زمانبندی درخواستهای خزندهها با خروجی سایت نیز میتواند به شناسایی دقیقتر رفتار مهاجم کمک کند.
کدهای Cloaking در کدام بخش وردپرس پنهان میشوند؟
بعد از هک، مهاجم ممکن است کد مخرب را در بخشهای مختلف سایت قرار دهد. فایلهای قالب مانند header.php، footer.php و functions.php از نقاطی هستند که باید بررسی شوند.
فایل htaccess. نیز اهمیت زیادی دارد، زیرا هکر میتواند با قرار دادن دستورات Rewrite، بازدیدکنندگان یا خزندههای موتور جستجو را بر اساس ویژگیهای درخواست به مقصد دیگری هدایت کند.
فایلهای هسته وردپرس، افزونههای غیرفعال و بخشهایی از پایگاه داده نیز ممکن است آلوده شده باشند. به همین دلیل، حذف یک فایل مشکوک همیشه به معنی پاک شدن کامل سایت نیست؛ اگر عامل نفوذ باقی مانده باشد، مهاجم میتواند دوباره کدهای آلوده را ایجاد کند.
نکتهای که بسیاری از مدیران از آن غافل میشوند، نقش جدول wp_options در پایگاه داده است؛ برخی بدافزارها کد Cloaking را به شکل یک ویجت یا فیلتر تزریقشده در این جدول ذخیره میکنند و در نتیجه، حتی با تعویض کامل قالب هم آلودگی باقی میماند.
علاوه بر این، پوشه uploads نیز میتواند میزبان فایلهای PHP جعلی با نامهای بیخطر باشد که در ظاهر تصویر یا سند به نظر میرسند اما در عمل دروازه اجرای کد مخرب هستند.
رفع و پاکسازی حمله Cloaking در وردپرس
پاکسازی سایت آلوده از جمله آلوده به حمله Cloaking باید بهصورت مرحلهای انجام شود. ابتدا فایلها و اسکریپتهای مشکوک شناسایی میشوند و سپس بخشهای تغییرکرده وردپرس، فایل htaccess. و پایگاه داده بررسی میشوند.
فایلهای اصلی وردپرس نیز باید با نسخه سالم مقایسه و فایلهای دستکاریشده با نسخه اصلی جایگزین شوند. در پایگاه داده نیز جدول تنظیمات باید برای پیدا کردن کدهای مخرب بررسی شود.
اگر آلودگی گسترده باشد، پاکسازی دستی بدون شناسایی مسیر نفوذ میتواند مشکل را دوباره ایجاد کند؛ بنابراین بهتر است پس از حذف آلودگی، امنیت سایت نیز تقویت شود.
برای اینکه روند پاکسازی منظم پیش برود، این ترتیب پیشنهاد میشود:
- تهیه نسخه پشتیبان کامل از فایلها و پایگاه داده، حتی از نسخه آلوده؛
- اسکن فایلها و مقایسه هسته وردپرس با نسخه سالم از مخزن رسمی؛
- بازبینی فایل htaccess. و حذف دستورات ریدایرکت مشکوک؛
- پاکسازی پایگاه داده، بهویژه جدول wp_options و پستهای ناشناس؛
- تغییر کامل رمزهای عبور، کلیدهای امنیتی و دسترسیهای مدیریتی؛
- درخواست بازبینی مجدد سایت در سرچ کنسول و پایش نتایج.
پس از پاکسازی نیز پیگیری وضعیت سایت در گوگل اهمیت دارد؛ حذف صفحات اسپم از ایندکس و بازگشت تدریجی رتبهها ممکن است چند هفته زمان ببرد و ثبت مجدد نقشه سایت میتواند این فرآیند را تسریع کند.
چگونه از حمله دوباره Cloaking جلوگیری کنیم؟
پاکسازی پایان کار نیست. اگر علت نفوذ برطرف نشود، احتمال بازگشت آلودگی وجود دارد. برای کاهش این ریسک باید هسته وردپرس، قالب و افزونهها همیشه بهروز باشند.
استفاده از رمزهای عبور قوی، احراز هویت دومرحلهای، محدود کردن دسترسی حسابهای مدیریتی و فعال نگه داشتن ابزارهای امنیتی نیز اهمیت زیادی دارد.
بهعنوان یک چکلیست عملی برای پیشگیری از حمله Cloaking و انواع مشابه آن میتوان به این موارد اشاره کرد:
- بهروزرسانی منظم هسته وردپرس، قالب و افزونهها و حذف افزونههای غیرفعال و منسوخ؛
- محدود کردن تلاشهای ورود و فعالکردن قفل ورود پس از چند تلاش ناموفق؛
- استفاده از گواهی SSL و انتقال اجباری ترافیک به نسخه امن سایت؛
- تنظیم پشتیبانگیری خودکار روزانه در مکانی امن و خارج از هاست؛
- اعمال سطح دسترسی صحیح (Permission) روی فایلها و پوشههای حساس؛
- پایش تغییرات فایلها با افزونههای امنیتی و هشداردهی هوشمند.
بررسی منظم Google Search Console هم میتواند تغییرات غیرعادی در وضعیت صفحات و هشدارهای امنیتی را زودتر آشکار کند.
خب اگر اکنون سایت شما دچار حمله Cloaking شده و خودتان به هر دلیلی نمی توانید آن را پاکسازی کنید، میتوانید روی ما حساب کنید. تیم متخصص سایت ما، امنیت سایت شما را برقرار میکند.
پاکسازی سایت هکشده با کانفیگ وردپرس
اگر نشانههای حمله Cloaking در سایت دیده شده، پاک کردن چند خط کد مشکوک راهحل مطمئنی نیست. در بسیاری از موارد، آلودگی در چند فایل، افزونه، هسته وردپرس یا پایگاه داده باقی میماند و پس از مدتی دوباره فعال میشود.
کانفیگ وردپرس از سال ۱۳۹۸ در حوزه پشتیبانی، امنیت و بهینهسازی سایتهای وردپرسی فعالیت میکند و خدمات پاکسازی را به صورت تخصصی و حرفهای انجام میدهد، که میتوانید در زیر با این خدمات آشنا شوید:
این خدمات برای سایتهایی طراحی شدهاند که با آلودگی، ریدایرکت مخرب، اسپم یا آسیبهای سئویی ناشی از هک، حمله Cloaking و موارد دیگر مواجه شدهاند.
فرآیند پاکسازی شامل شناسایی و حذف فایلها و کدهای مخرب، رفع ریدایرکتهای ناخواسته، پاکسازی اسپمهای نمایشدادهشده در گوگل و بررسی مشکلات ناشی از ایجاد فایلهای PHP آلوده است. پس از پاکسازی نیز اقدامات امنیتی لازم برای کاهش احتمال هک مجدد انجام میشود.
جمعبندی
جلوگیری از حمله Cloaking یکی از اقدامات پیشگیرانه برای هر سایت است. کلوکینگ در یک سایت هکشده میتواند برای مدت زیادی از دید مدیر پنهان بماند و در همان زمان به سئو، اعتبار دامنه و امنیت کاربران آسیب بزند.
تفاوت میان محتوایی که مدیر سایت میبیند و چیزی که گوگل یا کاربران ورودی از نتایج جستجو دریافت میکنند، یکی از مهمترین نشانههای این حمله یعنی حمله Cloaking است.
اگر افت ناگهانی سئو، نتایج جستجوی نامرتبط، ریدایرکتهای عجیب یا هشدارهای امنیتی مشاهده شده است، بررسی دقیق سایت را به تعویق نیندازید چرا که ممکن است سایت شما دچار حمله Cloaking شده است. کانفیگ وردپرس خدمات تخصصی پاکسازی سایتهای هکشده را با هدف حذف آلودگی، رفع مشکلات ناشی از هک و افزایش مقاومت سایت در برابر نفوذ مجدد ارائه میکند.